

2026年10月22日確認。PHPに、外部から不正なプログラムを実行される可能性がある重大な脆弱性が2件公表されました。WordPressやPHP製のWebサイトを運営している方は、サイトが使用するPHPのバージョンと、修正が適用済みかを確認してください。WordPress本体やプラグインだけを更新しても、PHP本体の問題は解決しません。
この記事は、企業のWeb担当者が「自社サイトは対象か」「誰に何を依頼するか」「更新後に何を見るか」を判断するための手順です。PHP公式発表とWordPress.orgの案内を基にしています。サーバーを自分で更新する前に、契約先とバックアップ・互換性・作業担当を確認してください。
あなたのWebサイトは対象?まず管理先を確認
WordPressを使っているサイトはPHPを使っています。企業サイト、採用サイト、ECサイトのほか、PHP製の予約システムや社内業務システムも確認対象です。レンタルサーバーでも、自動で修正済みとは限りません。複数サイトを管理している場合は、サイトごとに利用サーバーとPHPの設定が違う可能性があります。
不明なら制作会社・保守会社へ利用技術を確認
↓
レンタルサーバー/制作会社/社内担当者を確認
↓
版が見えても、配布元の修正状況まで確認する
WordPressを利用していなくても、サイトの仕組みが分からなければ「PHPで動いているか」を管理会社に聞けば十分です。Web担当者がサーバー内部を調査したり、脆弱性を再現したりする必要はありません。
今回の脆弱性は何が危険?
問題はWordPressの画面ではなく、Webサイトを動かすPHPというプログラムの実行環境にあります。条件がそろうと、ログインしていない外部の人から不正なプログラムを動かされる可能性があります。攻撃が必ず成功する、すでに情報が漏えいしている、という意味ではありません。しかし、通常どおり画面が表示されていても、修正済みとは判断できません。
識別番号はCVE-2026-109618とCVE-2026-109619です。CVEは脆弱性を取り違えないための番号です。技術担当者はこの番号を使って、利用中のPHPパッケージに修正が入っているか確認できます。詳細は1件目と2件目の公式アドバイザリを参照してください。
PHPのバージョンを確認する方法
WordPressの場合
- 自社サイトのWordPress管理画面へ、いつもの方法でログインします。
- 左メニューの「ツール」→「サイトヘルス」を開きます。
- 「情報」タブへ進み、「サーバー」を展開します。
- 「PHPバージョン」を確認し、表示された番号を管理会社へ伝えます。
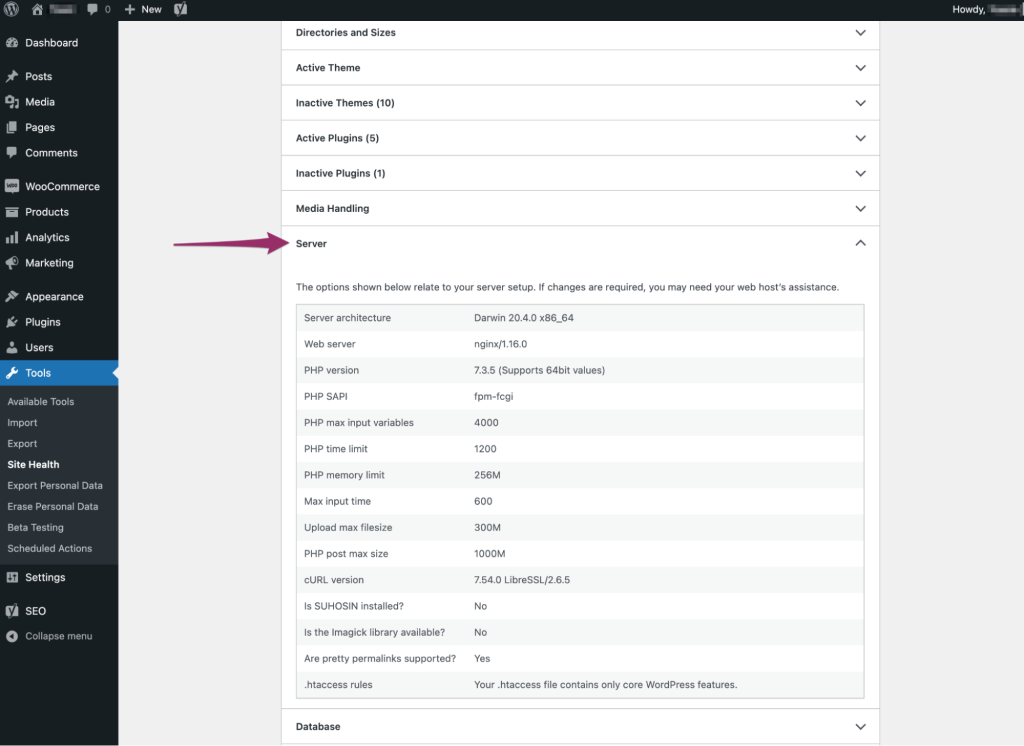
サイトヘルスで分かるのはバージョンの手がかりです。OSやホスティング会社が古い番号のまま修正を取り込むこともあるため、数字だけで「未修正」と断定しないでください。管理者へ修正適用状況も確認します。管理画面を開けない場合は、ログイン情報を無理に探さず、制作会社・保守会社に確認を依頼してください。公式のサイトヘルス説明も参照できます。
レンタルサーバー・独自システムの場合
レンタルサーバーなら契約中の管理画面の「PHP設定」「PHPバージョン」などを確認します。名称や設定単位は会社ごとに違うため、分からなければサポートへサイトのドメインと対象のPHPを問い合わせます。独自開発のWeb・業務システムなら、サーバー管理者または開発・保守会社に、実際にWebアクセスを処理するPHPを確認してもらいます。コマンド操作用PHPの番号だけでは、Webサイトで使うPHPと一致しない場合があります。
どのバージョンへ更新すればよい?
PHPプロジェクトが2026年10月21日に公表した、今回の2件を修正する正式リリースは次のとおりです。現在の系列に対応する修正版を確認し、実際の導入方法はサーバー提供元の案内と互換性検証に従って決めます。
PHP 8.1以前はPHPプロジェクトの通常サポートが終了しています。ただし、OS提供元などが修正をバックポート(古い系列へ修正だけ取り込むこと)する場合があります。PHP公式は7.4・8.0・8.1向けの特例ソース修正も案内していますが、通常サポートの再開ではありません。バージョン番号だけで判定せず、提供元の告知と完全なパッケージ番号を管理者に確認してください。8.2系も2026年末に公式サポート終了予定です。
実際の対応手順:確認→更新→検証
↓
↓
↓
- 利用中のPHPを確認:Web担当者は管理先を整理し、サーバー担当者に対象サイト、PHPの版、配布元の修正状況を確認します。複数のサーバー・コンテナがあれば各環境を対象にします。
- サーバー会社・制作会社へ対策状況を確認:誰が更新するか、いつ適用できるか、OS提供元の修正パッケージを利用するかを決めます。
- バックアップと互換性を確認:更新前にサイトのファイル・データベース・設定のバックアップと復元手順を確かめます。WordPress、テーマ、プラグイン、独自プログラムと連携機能を検証します。
- 修正版へ更新:管理担当者が提供元の正規手順で適用します。PHPの系列変更は互換性の影響があるため、担当者の確認なしに本番で切り替えないでください。
- 更新後に動作確認:古い処理が残らないよう必要な再起動を確認し、Web側で修正済みPHPが動いているか、トップ・主要ページ・管理画面・ログイン・フォーム表示・業務機能・外部連携・エラーログを確認します。フォームの送信テストは実運用に影響するため、関係者の承認と試験計画に従います。
表示が崩れたり機能が止まったりした場合は、公開作業を担当した会社へすぐ共有し、事前に決めた復旧手順で対処します。脆弱な版へ戻して放置しないことも重要です。作業日時、適用した版・パッケージ、検証結果を記録しておきましょう。
自分で更新できない場合:そのまま送れる依頼文
契約中の制作会社、サーバー会社、システム保守会社へ、次の文面を送ってください。サイト名や契約名など、分かる範囲だけ追記すれば構いません。管理画面のパスワードをメール本文へ書かないでください。
件名:PHPの重大な脆弱性(CVE-2026-109618/CVE-2026-109619)への対応確認
弊社サイトで使用しているPHPについて、①Webサイトで実際に稼働しているバージョン、②今回の2件の修正パッチの適用状況と根拠、③未適用の場合の更新予定、④更新前のバックアップ・互換性確認、⑤更新後の表示・フォーム・主要機能の確認方法をご連絡ください。サーバー会社側で対応する項目と、弊社または制作会社で対応すべき項目もお知らせください。対象サイト:[サイト名・URL]
すぐ更新できない場合は?
本番システムで互換性の問題があり、すぐ更新できないケースもあります。その場合も、一時的に攻撃の機会を減らす対策と、脆弱性の修正完了は別です。PHP公式は一部の攻撃経路を狭める設定を案内していますが、完全な代替策はないとしています。WAFだけで「安全になった」と判断しないでください。
管理者に、提供元の最新助言に沿った暫定対策、公開範囲の縮小や一時停止の要否、監視方法、修正適用日を相談してください。設定変更には機能や性能への影響があり得るため、この記事の数値をそのまま本番に入力するのではなく、環境を把握した担当者が判断します。
よくある質問
WordPressを更新するだけで大丈夫?
いいえ。今回はPHP自体の問題です。WordPress本体やプラグインの更新は別の保守として重要ですが、PHPの修正適用を確認する代わりにはなりません。
PHP 8.3なら安全?
8.3という系列名だけでは判断できません。PHP公式の今回の修正版は8.3.36です。ただしOSやホスティング会社のバックポートがある場合は、見た目の番号だけで未修正と断定せず提供元の告知を確認します。
PHP 7系はどうする?
PHPプロジェクトの通常サポートは終了しています。今回の特例ソース修正や配布元の長期サポートが使えるかを確認すると同時に、サポート中の系列への移行計画を立ててください。
レンタルサーバーなら自動対応される?
会社や契約プラン、選択中のPHP系列によって異なります。サーバー会社のお知らせと管理画面を確認し、不明なら対象ドメインを伝えて問い合わせてください。
サイトが正常に動いていれば問題ない?
いいえ。表示やフォームが動いていても修正適用の証拠にはなりません。稼働PHPと提供元のパッチ情報を確認してください。
更新後に表示が壊れたらどうする?
画面・機能・エラーログの状況を記録して作業担当者へ連絡してください。事前に準備した復旧手順と互換性検証の結果を基に対応します。脆弱な版へ戻したまま運用を続けないよう、代替策と再更新計画を決めます。
確認や更新をクラウドシードへ相談したい場合
現在のPHPバージョンや保守担当が分からない場合、サイトや既存システムの状況確認、PHP更新の進め方、改修・保守についてご相談いただけます。まず対象環境や契約・権限を確認し、クラウドシードが対応できる範囲と必要な調査を判断します。すべてのサーバーで即日更新を保証するものではありません。
既存システムの保守切れや刷新まで検討している場合は、保守切れシステムの延命・更新・刷新判断も参考になります。相談窓口はシステム開発・保守の相談ページです。まず対象サイト、分かる範囲のPHPバージョン、契約先、困っている点を共有してください。